Capteurs sans fil et Yggio, la couche de données opérationnelle ouverte pour les villes, les propriétaires immobiliers et les opérateurs de transport. Vos données, vos opérations, votre souveraineté.

Confiance et souveraineté

Vos données, votre exploitation, votre souveraineté

Comment nous travaillons partout et, règle par règle dans l’UE et aux États-Unis, ce que font Yggio et nos capteurs et ce qui reste de votre ressort.

Nos points forts

Européen par défaut

Sensative AB est une entreprise suédoise. Yggio est entièrement développé et exploité par nos propres équipes en Suède ; nos capteurs sont conçus en Suède et fabriqués en Pologne. Pour les clients de l’UE/EEE, du Royaume-Uni et de la Suisse, Yggio en tant que service est hébergé dans l’UE/EEE par Cleura AB, un fournisseur de cloud suédois. Yggio peut aussi fonctionner entièrement sur vos propres serveurs ou en local (edge).

Ouvert, pour que vous restiez libre de partir

Une API ouverte, un modèle de données unique FIWARE NGSI-LD, des décodeurs de payload open source pour nos capteurs, et Yggio comme votre propre serveur de jonction LoRaWAN (join server) : aucun tiers ne détient les clés de vos équipements. Vos données vous appartiennent et vous pouvez les emporter.

Testé et encadré

Un test d’intrusion indépendant de Yggio, réalisé par Outpost24 Ghost Labs en janvier et février 2026, a couvert 134 catégories de risques sans relever aucune vulnérabilité critique, élevée ou moyenne. La sécurité de l’information est gérée en référence à la norme ISO/IEC 27001, avec un registre des risques, un processus de gestion des incidents et un plan de continuité.

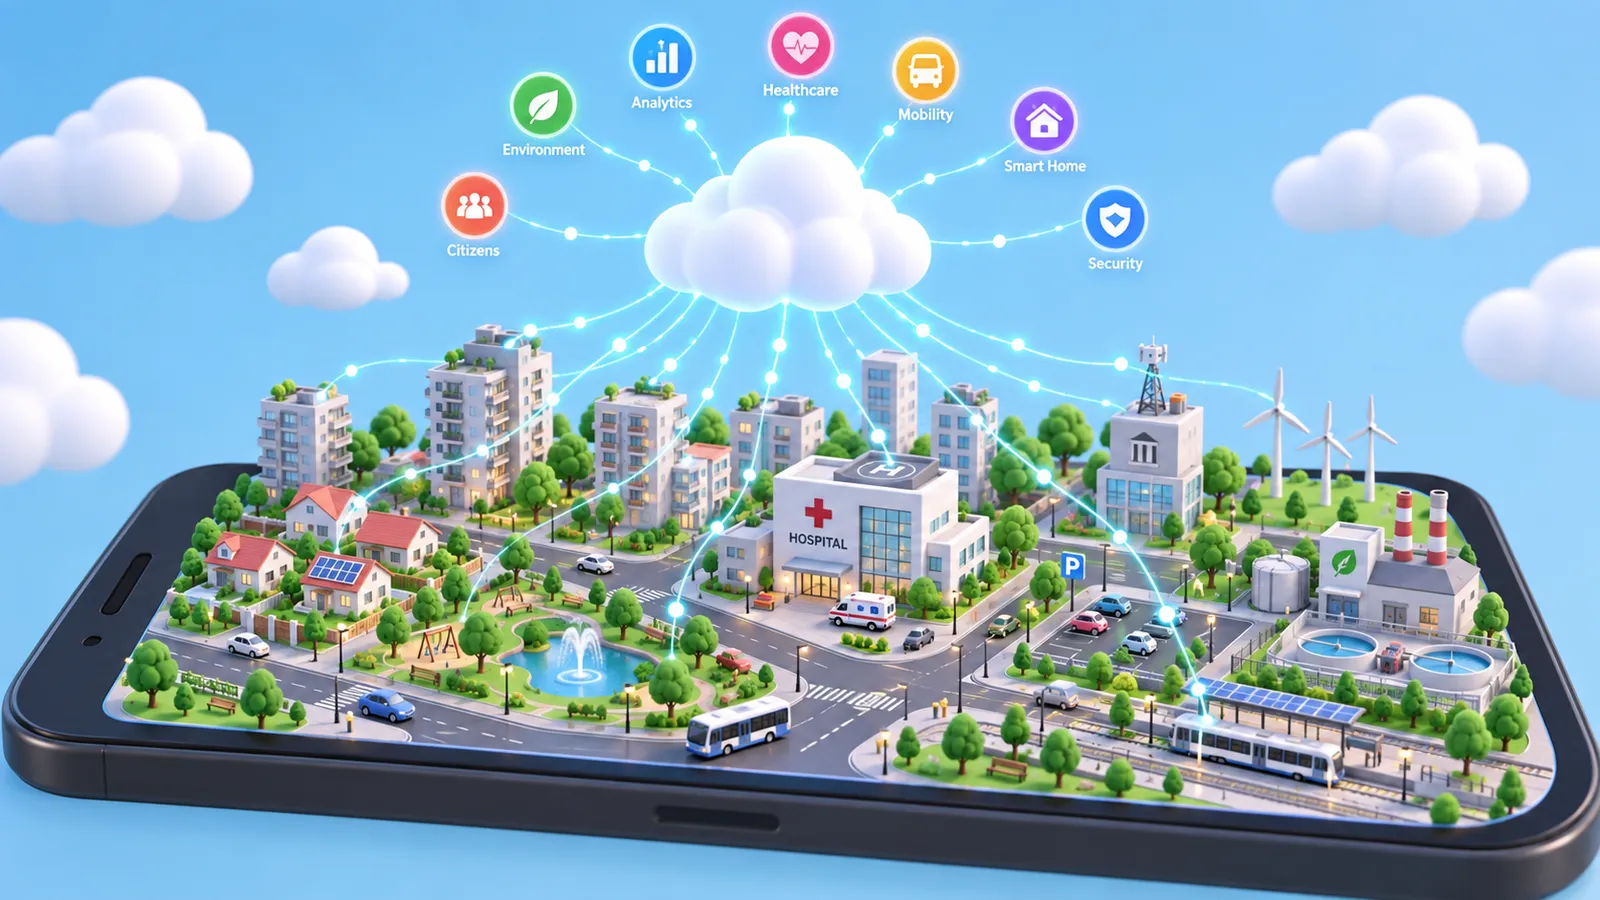
Une ville avec des logements, un hôpital, des transports et des réseaux d’énergie et d’eau reliés à un même domaine numérique, avec par-dessus des services pour les citoyens, la mobilité, la santé, l’environnement et la sécurité
Utilisateurs et services reliés à un même domaine numérique, exploité par le propriétaire du domaine.

Sécurisé dès la conception, pas après coup

La sécurité est une propriété de la plateforme : architecture, exploitation et validation indépendante se renforcent mutuellement.

1

Architecture sécurisée

  • Architecture zero trust
  • Gestion des identités par Keycloak et accès selon le principe du moindre privilège
  • Clients isolés les uns des autres, sans aucune donnée dupliquée entre eux
  • NGINX, RabbitMQ et Keycloak durcis au cœur du système
2

Développement et exploitation sécurisés

  • 15 contrôles automatiques obligatoires sur chaque modification, avec des suites de tests exécutées sur des services réels
  • Images de conteneurs analysées pour détecter les vulnérabilités connues (CVE)
  • Surveillance continue et détection d’intrusion
  • Sauvegardes et processus documenté de gestion des incidents
3

Validé

  • Test d’intrusion indépendant par Outpost24 Ghost Labs, janvier–février 2026
  • 134 catégories de risques dans 16 domaines de sécurité
  • Aucune vulnérabilité critique, élevée ou moyenne
  • Corrections suivies ; revue toutes les deux semaines
0vulnérabilité critique, élevée ou moyenne
134catégories de risques testées
16domaines de sécurité

Notre façon de travailler, partout

Les mêmes pratiques s’appliquent à tous nos clients, où qu’ils se trouvent.

Gestion de la sécurité

  • Sécurité de l’information gérée en référence à la norme ISO/IEC 27001, sous la responsabilité d’un propriétaire nommément désigné du système de management.
  • Un registre des risques revu au moins une fois par an et à chaque changement important ; la sécurité est examinée toutes les deux semaines et lors d’une revue annuelle de la sécurité et de la confidentialité.
  • Un processus documenté de gestion des incidents, et un plan de continuité pour Yggio en tant que service, avec des sauvegardes au moins toutes les 24 heures.
  • Collaborateurs et prestataires signent des accords de confidentialité ; les accès sont accordés et retirés selon des procédures d’arrivée et de départ.

Testé, et ouvert aux signalements

  • Un test d’intrusion indépendant de Yggio, réalisé par Outpost24 Ghost Labs en janvier et février 2026, n’a relevé aucune vulnérabilité critique, élevée ou moyenne.
  • Les vulnérabilités peuvent être signalées à security@sensative.com, adresse publiée dans security.txt.
  • Les traducteurs, c’est-à-dire le code qui décode les données des équipements, s’exécutent dans un bac à sable, sans accès au réseau, au système de fichiers ni à l’hôte.

Identité, accès et journaux

  • Authentification unique via Keycloak : SAML 2.0, LDAP, Active Directory, OAuth 2.0 et OpenID.
  • Droits d’accès par ressource, rôles et groupes d’utilisateurs, hérités le long de l’arborescence de l’organisation et révocables immédiatement.
  • Les clients sont isolés les uns des autres et aucune donnée n’est dupliquée entre eux ; lorsqu’un accès est retiré, les données disparaissent immédiatement de la vue de l’utilisateur concerné.
  • Chaque modification des droits d’accès est journalisée et conservée dix ans ; l’historique des équipements est conservé par connecteur aussi longtemps que vous le décidez.

Équipements et mises à jour

  • Nos capteurs sont conçus en Suède et fabriqués dans l’UE par notre partenaire de production JME à Gliwice, en Pologne.
  • Chaque capteur LoRaWAN possède sa propre identité (DevEUI) et une clé unique générée aléatoirement ; aucune clé n’est imprimée sur l’équipement, et LoRaWAN chiffre chaque message en AES-128.
  • Chaque capteur est suivi dans notre système de production dès sa fabrication, pour une traçabilité complète du parc ; via NFC, un client n’accède qu’à ses propres équipements.
  • Les Strips pour LoRaWAN ont un firmware figé par conception : aucun bootloader inscriptible, donc aucun moyen d’injecter du code. Leur radio n’écoute que brièvement après leurs propres émissions, et ils ne comportent ni pile IP ni données personnelles.
  • Le firmware des Square et des Puck se met à jour via NFC, sur place, après vérification de leur propriétaire dans Yggio. Leurs applications VSM se mettent à jour via NFC ou LoRaWAN, s’exécutent dans un bac à sable, et chaque modification est soumise à autorisation et journalisée dans Yggio.
  • Yggio est une plateforme unique, mise à jour en continu et sans version spécifique par client, publiée toutes les 8 à 12 semaines après une assurance qualité par étapes.

Un logiciel dont on peut rendre compte

  • Un code cœur appartenant à Sensative, des composants open source sous licence permissive et aucun environnement d’exécution propriétaire. Le context broker Ratatosk est sous licence Apache 2.0.
  • Yggio est livré sous forme de conteneurs ; une nomenclature logicielle (SBOM) est générée à chaque build et ses composants sont surveillés pour détecter les vulnérabilités connues.
  • Les correctifs de sécurité sont livrés séparément des mises à jour fonctionnelles.
  • Chaque modification passe 15 contrôles automatiques obligatoires (compilation, analyse statique, licences, couverture et 13 suites de tests sur des services réels) avant qu’un ingénieur ne la relise, et la branche principale n’accepte de modifications que via une file de fusion.

Vos données, là où vous le décidez

  • Les données dans Yggio vous appartiennent et vous pouvez les emporter : une API ouverte, le modèle de données FIWARE NGSI-LD, l’export via les fonctions standard, y compris pendant 30 jours après la fin d’un contrat.
  • Yggio fonctionne en tant que service, sur vos propres serveurs ou en local (edge). Yggio peut être votre propre serveur de jonction LoRaWAN, si bien que les clés de vos équipements n’ont pas à se trouver chez un tiers.
  • Les décodeurs de payload open source de nos capteurs sont disponibles sur GitHub.

Une IA encadrée par des règles

  • Nous n’envoyons jamais les données clients ni les données personnelles à un service d’IA externe, et ne les utilisons jamais pour entraîner un modèle.
  • L’IA que nous exploitons est signalée comme telle, et une personne nommément désignée reste responsable de ce qu’elle produit.
  • L’assistant IA de Yggio est soumis à une limite hebdomadaire de tokens que vous fixez.
Notre politique d’IA

Dans l’UE

Pour les clients de l’UE/EEE et, pour l’hébergement, du Royaume-Uni et de la Suisse. Une carte par règle. La ligne de statut indique où en est la règle aujourd’hui ; la dernière ligne précise ce qui reste de votre responsabilité. Cette page explique, elle ne constitue pas un conseil juridique : seuls les contrats ci-dessous nous engagent.

RGPD

Règlement général sur la protection des données (UE) 2016/679 En application depuis mai 2018

Ce que le texte exige. Les données personnelles sont traitées de manière licite, sécurisée et uniquement dans la mesure nécessaire, et un sous-traitant agit dans le cadre d’un contrat écrit avec le responsable du traitement.

Ce que font Yggio et Sensative

  • Notre accord de traitement des données (Rév. B) : nous ne traitons les données que sur vos instructions et notifions toute violation de données personnelles dans les 24 heures.
  • Tout nouveau sous-traitant ultérieur est annoncé 30 jours à l’avance, et vous pouvez vous y opposer. La liste actuelle figure ci-dessous.
  • Pour les clients de l’UE/EEE, du Royaume-Uni et de la Suisse, les données personnelles sont traitées et stockées dans l’UE/EEE, sauf accord contraire.
  • Droits d’accès par ressource, authentification unique et journal des accès conservé dix ans. L’historique est conservé par connecteur aussi longtemps que vous le décidez, de deux jours à une durée illimitée.
  • Les capteurs d’occupation détectent une présence, pas des personnes : ni caméra, ni image.
  • À la fin du contrat, vous pouvez exporter vos données pendant 30 jours ; nous les supprimons ou vous les restituons ensuite.

Ce qui reste de votre ressort. Vous êtes le responsable du traitement : vous déterminez les finalités, la base juridique et les durées de conservation, et réalisez une analyse d’impact (AIPD) lorsqu’elle est requise.

NIS 2

Directive (UE) 2022/2555 sur la cybersécurité S’applique par le droit national ; en Suède, la loi sur la cybersécurité (cybersäkerhetslagen)

Ce que le texte exige. Les entités essentielles et importantes, parmi lesquelles de nombreuses communes et de nombreux opérateurs de l’eau, de l’énergie et des transports, gèrent leurs risques cyber, y compris ceux de leur chaîne d’approvisionnement, et signalent les incidents importants.

Ce que font Yggio et Sensative

  • Tout ce qui figure sous Notre façon de travailler, partout (gestion de la sécurité de l’information, processus de gestion des incidents, plan de continuité, tests d’intrusion, authentification unique et journaux d’audit) peut alimenter votre propre gestion des risques NIS 2 et votre évaluation des fournisseurs.
  • Installé chez vous ou en local (edge), Yggio n’établit que des connexions sortantes : aucun port entrant n’est ouvert dans votre réseau. Il peut aussi fonctionner entièrement à l’intérieur de celui-ci.
  • Habilitations de sécurité au titre de la loi suédoise sur la sécurité protectrice (2018:585), organisées avec vous lorsqu’une mission l’exige.

Ce qui reste de votre ressort. Si vous relevez de NIS 2, les obligations vous incombent : votre gestion des risques, vos notifications d’incidents et votre évaluation des fournisseurs. Notre organisation de la sécurité et notre registre des risques peuvent vous être présentés sur demande.

Règlement sur la cyberrésilience

Règlement (UE) 2024/2847 (CRA) En vigueur depuis décembre 2024. Le signalement des vulnérabilités activement exploitées (24 h / 72 h / 14 jours) s’applique à partir du 11 septembre 2026, à l’ensemble du parc installé ; application complète à partir du 11 décembre 2027, pour chaque unité mise sur le marché

Ce que le texte exige. Les fabricants de matériel et de logiciels qui se connectent à un réseau doivent les concevoir de manière sécurisée, en évaluer les risques, gérer les vulnérabilités, établir une SBOM, déclarer une période de support avec des mises à jour de sécurité gratuites, et notifier l’ENISA et le CSIRT national. Les équipements radioélectriques doivent déjà satisfaire à l’article 3, paragraphe 3, de la directive RED et à la norme EN 18031, obligatoires depuis août 2025.

Ce que font Yggio et Sensative

  • Nous sommes le fabricant de nos capteurs : ces obligations nous incombent. L’analyse de risques de chaque produit documente les protections applicables et leur justification.
  • Les Strips LoRaWAN sont sécurisés par conception plutôt que par mise à jour : firmware figé, clé unique par équipement et aucune voie d’attaque à distance. Un attaquant doit se trouver à portée radio de chaque capteur. En cas de brouillage, ils réduisent leurs tentatives à une par jour, afin de ne pas épuiser une pile scellée.
  • Les mises à jour du firmware des Square et des Puck exigent une présence physique et une vérification du propriétaire dans Yggio ; les applications VSM s’exécutent dans un bac à sable et leurs modifications sont journalisées.
  • Chaque capteur est suivi depuis sa fabrication dans notre système de production, et via NFC un client ne peut accéder qu’à ses propres équipements.
  • Le régime applicable à Yggio dépend du mode de livraison : en tant que service cloud, il relève de NIS 2 et non du CRA ; installé chez vous ou livré sur du matériel edge, c’est un produit soumis au CRA, avec marquage CE, déclaration de conformité et documentation technique.
  • Une SBOM est générée à chaque build de Yggio, les composants sont surveillés pour détecter les vulnérabilités connues, et les correctifs de sécurité sont livrés séparément des mises à jour fonctionnelles.
  • Les vulnérabilités peuvent être signalées à security@sensative.com, adresse publiée dans security.txt.

Ce qui reste de votre ressort. En général, vous êtes l’utilisateur : installez les mises à jour de sécurité, désignez une personne qui lit nos avis de sécurité, et prévoyez le cycle de vie dans le contrat, car des capteurs achetés en 2026 seront encore dans le bâtiment en 2036. Vous devenez distributeur, importateur ou fabricant si vous revendez des équipements, si vous achetez directement hors de l’UE ou si vous modifiez substantiellement un produit.

Règlement sur les données

Règlement (UE) 2023/2854 (Data Act) Applicable depuis le 12 septembre 2025. Règles de conception pour les produits connectés mis sur le marché à partir du 12 septembre 2026 ; les frais de changement de service de traitement de données disparaissent en janvier 2027

Ce que le texte exige. Les utilisateurs ont accès aux données générées par leurs produits connectés et peuvent les partager. Les clients de services cloud et de traitement de données peuvent changer de fournisseur et emporter leurs données.

Ce que font Yggio et Sensative

  • Les données dans Yggio vous appartiennent. Notre EULA précise qu’aucune de ses dispositions ne restreint les droits que vous tirez du règlement sur les données.
  • Les décodeurs de payload open source pour les Strips et pour nos capteurs VSM sont disponibles sur GitHub : n’importe quelle plateforme peut lire nos capteurs.
  • Yggio peut être votre serveur de jonction LoRaWAN, si bien que les clés de vos équipements n’ont pas à se trouver chez un tiers.
  • Une API ouverte et le modèle de données FIWARE NGSI-LD. Export via les fonctions standard, y compris pendant 30 jours après la fin d’un contrat.
  • Partagez des jeux de données avec d’autres organisations, à vos propres conditions, sur la Data Marketplace.

Ce qui reste de votre ressort. Décider avec qui vos données sont partagées, et à quelles conditions.

Règlement sur l’intelligence artificielle

Règlement (UE) 2024/1689 (AI Act) En vigueur depuis août 2024 ; les interdictions s’appliquent depuis février 2025, les règles relatives à l’IA à usage général depuis août 2025, et les autres règles entrent en application progressivement

Ce que le texte exige. L’IA est réglementée selon le risque : certaines pratiques sont interdites, les systèmes d’IA doivent être signalés comme tels, et les usages à haut risque imposent des obligations aux fournisseurs et aux déployeurs.

Ce que font Yggio et Sensative

  • Notre politique d’IA exclut les pratiques interdites par l’article 5, et l’IA que nous exploitons est signalée comme telle, conformément à l’article 50. Une personne nommément désignée reste responsable de tout ce que produit l’IA.
  • Nous n’envoyons jamais les données clients ni les données personnelles à un service d’IA externe, et ne les utilisons jamais pour entraîner un modèle.
  • L’assistant IA de Yggio répond à partir de la documentation et est soumis à une limite hebdomadaire de tokens que vous fixez.
  • Les modèles de détection d’anomalies sont entraînés dans Yggio sur l’historique de vos propres capteurs, et chaque entraînement enregistre ses données, ses paramètres et ses résultats.

Ce qui reste de votre ressort. Vous décidez où l’IA est utilisée. Si vous l’utilisez à des fins à haut risque, par exemple comme composant de sécurité d’une infrastructure critique, les obligations du déployeur vous incombent. Parlez-nous-en tôt.

CLOUD Act

Clarifying Lawful Overseas Use of Data Act, loi américaine de 2018 Loi américaine en vigueur depuis 2018

Ce que le texte exige. Les autorités américaines peuvent exiger des fournisseurs relevant de la juridiction américaine qu’ils remettent les données en leur possession, sous leur garde ou sous leur contrôle, même lorsqu’elles sont stockées hors des États-Unis. La section 702 du FISA y ajoute la collecte de renseignement, souvent assortie d’obligations de confidentialité.

Ce que font Yggio et Sensative

  • Sensative AB, qui développe et fournit Yggio, est une entreprise suédoise ; Yggio est entièrement développé et exploité par nos propres équipes en Suède. Notre filiale américaine, Sensative Inc., est une société commerciale réservée aux clients des États-Unis ; elle n’héberge ni n’exploite Yggio.
  • Pour les clients de l’UE/EEE, du Royaume-Uni et de la Suisse, Yggio en tant que service est hébergé dans l’UE/EEE par Cleura AB, un fournisseur de cloud suédois.
  • Les clients établis hors d’Europe sont hébergés par défaut sur Amazon Web Services au Canada, ou à l’endroit dont nous convenons.
  • Pour une indépendance opérationnelle totale, Yggio fonctionne sur vos propres serveurs ou en local (edge), sans aucune connexion requise avec nous.

Ce qui reste de votre ressort. Choisissez l’hébergement qui correspond à vos exigences. Sur vos propres sites, c’est vous qui détenez toutes les clés.

Cloud and AI Development Act

Proposition COM(2026) 502 (développement du cloud et de l’IA) Proposition de la Commission européenne du 3 juin 2026. Pas encore en vigueur ; le schéma de certification sur lequel elle repose n’est pas encore adopté

Ce que le texte exige. La souveraineté devient une condition des achats publics de services cloud, selon quatre niveaux d’assurance : le niveau 1 comme socle pour tous les achats publics de cloud, des niveaux plus élevés lorsqu’une activité touche à l’ordre public, le niveau 3 exigeant une propriété, du personnel et une juridiction européens.

Ce que font Yggio et Sensative

  • Sensative AB est détenue et contrôlée au sein de l’UE : quelques petits actionnaires hors UE détiennent des participations minoritaires sans influence déterminante. Yggio est entièrement développé et exploité par les propres équipes de Sensative en Suède et, pour les clients de l’UE, il fonctionne dans l’UE.
  • En Europe, Yggio en tant que service fonctionne par défaut chez Cleura, un fournisseur suédois ; tout autre hébergement n’a lieu qu’à votre demande. Cleura présente sa propre position en matière de souveraineté sur cleura.com.
  • Installé chez vous ou en local (edge), le rôle de fournisseur cloud vous revient entièrement.
  • Au regard des critères de la proposition (propriété et contrôle, juridiction et infrastructure sous-jacente), Yggio en Europe est dès aujourd’hui structurellement bien placé pour les niveaux d’assurance les plus élevés. Le schéma de certification n’existe pas encore, si bien qu’aucun fournisseur ne peut être certifié ; nous documenterons Yggio par rapport aux niveaux à mesure que les actes d’exécution les fixeront.

Ce qui reste de votre ressort. Les organismes publics réaliseront une évaluation des risques de souveraineté pour chaque cas d’usage. Tant que les niveaux n’existent pas, demandez aux fournisseurs de décrire leur position en matière de souveraineté plutôt que d’inscrire dans les contrats des exigences de niveau que personne ne peut encore satisfaire.
Aux États-Unis

Pour les clients des États-Unis, servis par notre société commerciale Sensative Inc. Les exigences fédérales et celles des États diffèrent de celles de l’UE ; voici où nous en sommes.

Hébergement et localisation des données

Où Yggio fonctionne pour les clients américains Défini dans chaque contrat

Ce que le texte exige. Les clients américains, et en particulier les organismes publics, exigent souvent que les données restent en Amérique du Nord et soient exploitées par un fournisseur qu’ils peuvent évaluer.

Ce que font Yggio et Sensative

  • Yggio en tant que service peut être hébergé aux États-Unis, sur Amazon Web Services ou chez un autre fournisseur, selon ce qui est convenu dans la commande.
  • À défaut d’un tel accord, les clients hors d’Europe sont hébergés sur Amazon Web Services au Canada.
  • Yggio peut aussi fonctionner entièrement sur vos propres serveurs ou en local (edge).
  • Sensative Inc. est notre société commerciale aux États-Unis ; Yggio est développé et exploité par les propres équipes de Sensative AB en Suède.

Ce qui reste de votre ressort. Choisissez l’hébergement qui correspond à vos exigences.

Certification radio

FCC Part 15 (États-Unis) et ISED (Canada) Obligatoire avant la commercialisation d’un équipement radio

Ce que le texte exige. Tout équipement radio vendu aux États-Unis doit obtenir une autorisation d’équipement de la FCC et, au Canada, une certification ISED.

Ce que font Yggio et Sensative

  • Nos capteurs destinés à l’Amérique du Nord sont certifiés par la FCC et ISED.
  • Les numéros de certification FCC et IC figureront sur chaque page produit.

Ce qui reste de votre ressort. Utilisez le plan de fréquences nord-américain (US915) et un réseau qui le prend en charge.

Socle de cybersécurité IoT du NIST

NISTIR 8259A et NIST SP 800-213 Recommandations ; obligatoires pour l’IoT acheté par les agences fédérales américaines en vertu de l’IoT Cybersecurity Improvement Act de 2020

Ce que le texte exige. Les équipements connectés doivent être identifiables, configurables de manière sécurisée, protéger leurs données et leurs interfaces, accepter des mises à jour logicielles et rendre compte de leur état de cybersécurité.

Ce que font Yggio et Sensative

  • Identification des équipements : chaque capteur LoRaWAN possède son propre DevEUI, et chaque capteur Z-Wave sa propre DSK.
  • Protection des données : LoRaWAN chiffre chaque message en AES-128, avec des clés établies lors de la jonction au réseau.
  • Configuration : à distance via Yggio, ou sur place par NFC pour Square, Square Xtreme, Puck et Prism.
  • Mise à jour logicielle : applications VSM, almanachs et firmware à distance.
  • Connaissance de l’état : diagnostic embarqué SIDD, et Yggio signale tout équipement qui manque un rapport attendu.

Ce qui reste de votre ressort. Si vous êtes une agence fédérale, vos mesures de sécurité au titre de NIST SP 800-213 restent de votre ressort ; cette correspondance les alimente, elle ne constitue pas une certification.

Chaîne d’approvisionnement

Section 889 de la NDAA et Covered List de la FCC S’applique aux achats fédéraux, et de plus en plus aux acheteurs des États et des collectivités locales

Ce que le texte exige. Les agences fédérales ne peuvent pas acheter d’équipements contenant des composants de certains fournisseurs, énumérés à la section 889 du National Defense Authorization Act de 2019 et sur la Covered List de la FCC.

Ce que font Yggio et Sensative

  • Nos capteurs sont conçus en Suède et fabriqués dans l’UE par notre partenaire de production JME, en Pologne.
  • Nous pouvons attester que nos capteurs ne contiennent aucun composant de fournisseurs visés par la section 889 ou inscrits sur la Covered List de la FCC.
  • L’attestation est fournie avec un devis ou sur demande.

Ce qui reste de votre ressort. Demandez l’attestation dans le cadre de votre procédure d’achat.